Una serie de ciberataques contra sistemas digitales de emergencia en Rusia y Ucrania provocó la difusión masiva de falsas alertas sobre supuestos ataques nucleares y amenazas químicas, generando preocupación entre los usuarios de aplicaciones oficiales de seguridad. Los incidentes afectaron plataformas utilizadas para informar a la población sobre situaciones de riesgo, aunque las autoridades aclararon que las advertencias difundidas no correspondían a amenazas reales. Rusia denuncia hackeo de aplicación de emergencias En Rusia, la aplicación móvil del Ministerio de Emergencias fue vulnerada por desconocidos, quienes consiguieron enviar notificaciones que advertían sobre el supuesto lanzamiento de ojivas nucleares contra todas las regiones del país. Según informó el medio independiente ruso Meduza, los mensajes llegaron directamente a los dispositivos de los usuarios de la plataforma. El Ministerio de Emergencias confirmó la intrusión y explicó que los responsables consiguieron realizar un envío masivo de información falsa. Sin embargo, aseguró que el sistema general de alerta a la población no resultó comprometido. Paralelamente, el canal independiente de Telegram Astra reportó un ataque informático contra Beget, uno de los principales proveedores de alojamiento web de Rusia, cuya infraestructura permite operar a más de 700 mil dominios activos. De acuerdo con los reportes recopilados por Down Detector, numerosos usuarios notificaron problemas para acceder a sitios web alojados en los servidores de la compañía. Ucrania también recibe falsas advertencias de radiación En Ucrania se registró un incidente similar que afectó a Air Alert, la aplicación utilizada para informar sobre amenazas aéreas en medio del conflicto militar con Rusia. Los usuarios recibieron advertencias falsas relacionadas con posibles ataques químicos, peligros de radiación e incluso enfrentamientos armados dentro de las ciudades. Entre las notificaciones apareció un mensaje en ruso que anunciaba una supuesta alerta nuclear en todo el territorio ucraniano y mencionaba el lanzamiento de un misil Oreshnik. La Fuerza Aérea de Ucrania reconoció que la aplicación probablemente había sido comprometida e hizo un llamado a la tranquilidad. ¡No hay riesgo de radiación! Mantenga la calma y siga nuestros mensajes en nuestro canal, señaló la institución a través de Telegram. Suspenden notificaciones y descartan filtración de datos personales Los administradores de Air Alert confirmaron posteriormente que terceros habían conseguido intervenir el funcionamiento de la aplicación sin autorización. Como medida preventiva, se desactivaron las notificaciones push y se suspendió temporalmente el servicio mientras los equipos técnicos trabajaban para restablecer su funcionamiento. Los responsables de la plataforma también aseguraron que la aplicación no almacena información personal de los usuarios, por lo que descartaron riesgos asociados a una eventual exposición de esos datos. Asimismo, recomendaron no abrir enlaces incluidos en notificaciones sospechosas y consultar únicamente los canales oficiales para verificar posibles emergencias. Por su parte, el Centro de Comunicaciones Estratégicas de Ucrania, SPRAVDI, atribuyó a Rusia la responsabilidad del ataque informático, aunque la información difundida no permite establecer de manera independiente la autoría de la intrusión. Hackers bielorrusos aseguran haber robado información de Rusia Los incidentes se conocieron después de que un grupo de hackers bielorrusos afirmara haber vulnerado los sistemas del Servicio Federal de Estadísticas de Rusia, conocido como Rosstat. Según los responsables del supuesto ataque, la operación habría comprometido cerca de 25 mil computadores y permitido obtener 23 terabytes de información, incluyendo antecedentes sensibles relacionados con las bajas rusas durante la guerra en Ucrania. Estas afirmaciones no cuentan, en los antecedentes disponibles, con una verificación independiente que permita confirmar el alcance de la presunta filtración. La sucesión de incidentes pone nuevamente de relieve la vulnerabilidad de las plataformas digitales de información pública en países que enfrentan un conflicto militar, especialmente cuando los ataques afectan servicios utilizados para advertir a la ciudadanía sobre situaciones de emergencia.
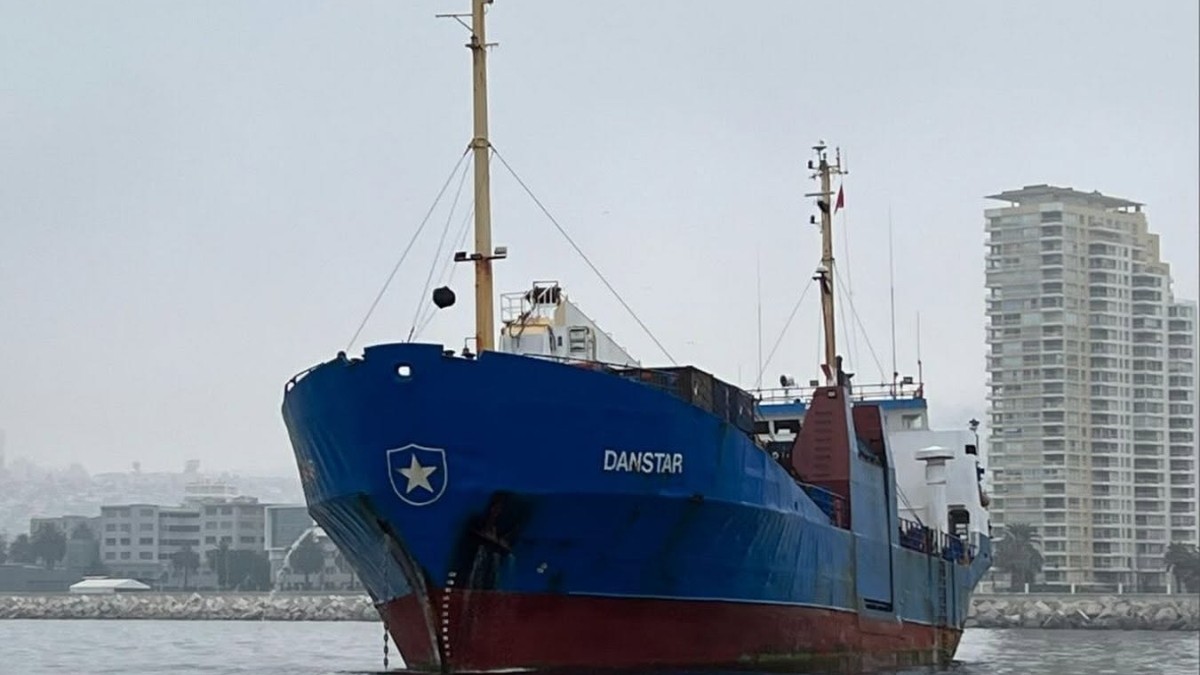
Argentina evaluaría detener, escoltar y multar al buque mercante chileno Danstar durante su próximo viaje hacia las islas Malvinas, en medio de las tensiones por una nueva ruta comercial entre Punta Arenas y el archipiélago del Atlántico Sur. La información fue publicada por El Mostrador. La embarcación, operada por la naviera Easter Island, tiene 72 metros de eslora y realizaría una travesía de unos 900 kilómetros entre Punta Arenas y Puerto Stanley, también conocido como Puerto Argentino. El recorrido pasaría por el estrecho de Magallanes y tomaría cerca de dos días y medio. Entre los productos que transportaría el Danstar figuran frutas, lácteos, madera, cemento, gas licuado y maquinaria pesada. La puesta en marcha de la conexión está prevista para fines de 2026, aunque todavía no hay una fecha definitiva para el zarpe. La posible ruta marítima generaría preocupación en Argentina por su eventual aporte al abastecimiento del proyecto de explotación de hidrocarburos Sea Lion, ubicado en el norte de las islas, cuya soberanía es disputada por Argentina y Reino Unido. También se ha planteado la posibilidad de que la Armada chilena escolte al Danstar para resguardar su navegación. Sin embargo, hasta ahora no se ha confirmado una decisión operativa en ese sentido. Como antecedente, en abril de 2024 un guardacostas argentino interceptó al remolcador chileno Beagle, de la empresa Ultramar, cuando trasladaba un pesquero taiwanés desde las islas Malvinas hacia Montevideo. El episodio ocurrió en aguas internacionales y motivó un reclamo de Chile. Fuente: Meganoticias
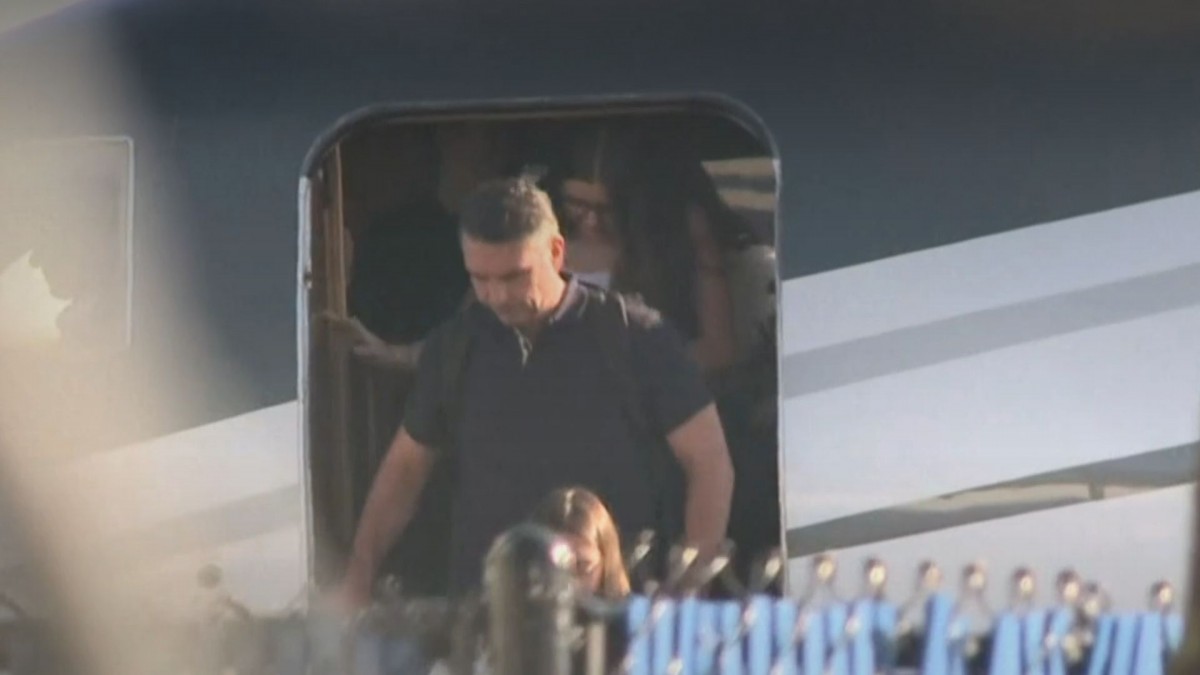
El avión privado que transporta a Flávio Bolsonaro, candidato en la última elección presidencial de Brasil, llegó a Estados Unidos y aterrizó en el Miami Executive Airport. Bolsonaro perdió los comicios frente a Luiz Inácio ‘Lula’ da Silva y habría salido de Brasil tras acusar persecución política. Según la información disponible, fue acogido por Estados Unidos, cuyo presidente es Donald Trump. Antes de llegar a ese país, la aeronave hizo una escala en Ecuador. Fuente: Meganoticias
El primer ministro israelí, Benjamín Netanyahu, ha ordenado el cierre total e indefinido de Cisjordania a partir de este viernes, luego de un ataque a tiros perpetrado por palestinos contra israelíes cerca de Hebrón, en el sur de este territorio ocupado, según informó la oficina del mandatario. He dado instrucciones a las FDI (Fuerzas de Defensa de Israel) y a las fuerzas de seguridad para que procedan de inmediato a cercar la ciudad de Hebrón y se preparen para un cierre total de toda la región de Judea y Samaria (nombres bíblicos de Cisjordania), con efecto a partir de hoy, afirmó Netanyahu en un comunicado publicado en sus canales. No se ha especificado cuánto tiempo durará el cierre, por lo que todavía no está claro su alcance sobre los desplazamientos de la población palestina. El ataque El tiroteo tuvo lugar esta mañana en el cruce de Judea, cerca de Hebrón. Según una fuente militar israelí consultada por EFE, los atacantes llegaron armados con un fusil M16 y una pistola, con los que abrieron fuego contra varios israelíes en el lugar. Los soldados israelíes abatieron a dos de ellos, y el Ejército continúa la búsqueda posibles implicados. Los servicios emergencias israelíes atendieron a cinco heridos: dos en estado crítico, uno con heridas moderadas y otros dos leves trasladados hospitales Jerusalén. Netanyahu elogió a los soldados israelíes intervinieron frenar ataque anunció refuerzo operaciones seguridad nuevas detenciones toda Cisjordania ocupada. Perseguiremos terroristas Hamás envían: cualquier lugar cualquier momento. No tienen dónde esconderse, agregó. En mensaje posterior Ejército israelí informó sus soldados agentes Policía Fronteras habían iniciado operaciones ofensivas ciudad Hebrón quedado acordonada otras zonas Cisjordania. Actualmente fuerzas operan viviendas terroristas sospechosos, sostiene comunicado castrense. Poco después del ataque ocurrido campaña elecciones nacionales programadas próximo martes partido Likud liderado Benjamin Netanyahu , anunció cancelación actos políticos previstos mañana.
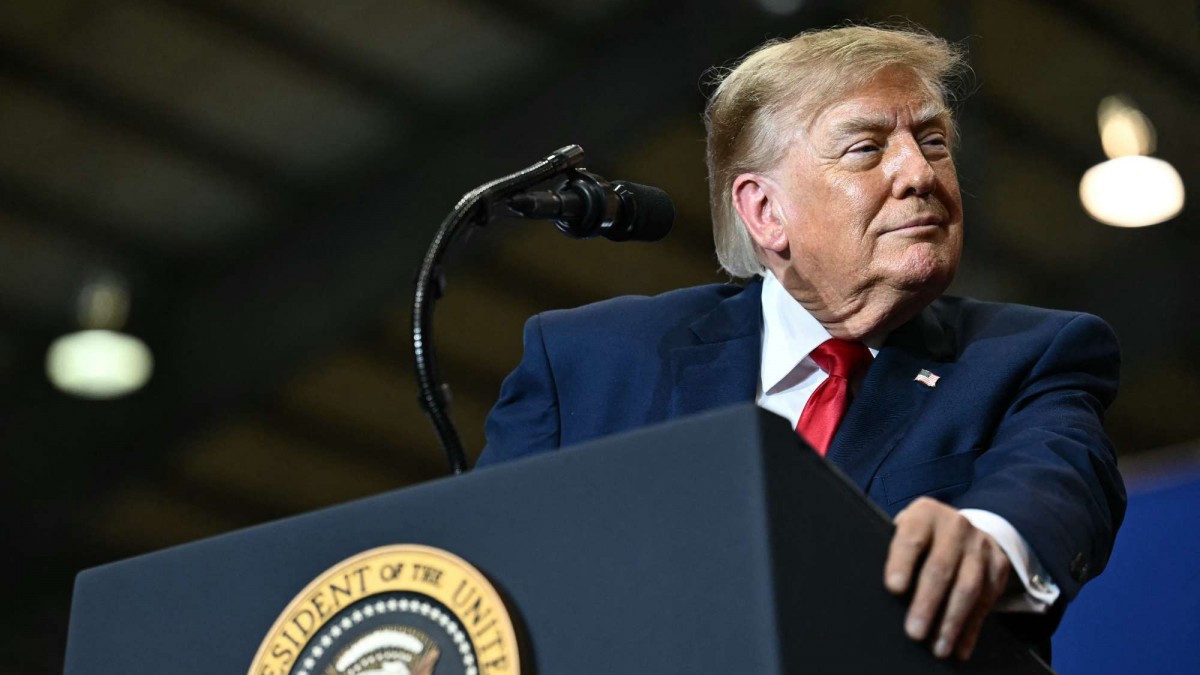
El presidente de Estados Unidos, Donald Trump, habría intentado cambiar el nombre del océano Atlántico por océano Trump, según reveló durante un acto de campaña en Carolina del Sur. Trump mencionó que se comunicó con Google para solicitar esta modificación, pero la empresa se habría negado a llevarla a cabo. En sus propias palabras, el mandatario explicó: Llamé a Google Maps, que se portaron de maravilla con lo del lago, y les dije, estoy pensando ahora en el océano Atlántico, ¿pueden encargarse de eso?. Sin embargo, la respuesta recibida fue diferente a la esperada por Trump en comparación con cambios geográficos anteriores en Estados Unidos. La respuesta negativa de Google fue detallada por Trump al relatar: Me respondieron, no, no, no, esta vez no lo haremos. Los océanos son diferentes, señor. Abarcan muchísimos países. Por favor, no nos pida que hagamos eso. Ante esta situación, el presidente indicó que probablemente abandonaría la idea de cambiar el nombre del Atlántico y planteó la posibilidad de modificar el nombre del océano Pacífico a océano estadounidense. Esta anécdota resalta las propuestas de Trump para alterar nombres geográficos, recordando cambios previos como el golfo de México renombrado como golfo de América y el lago Ontario referido como lago América. La historia generó interés en torno a las iniciativas del presidente para modificar nombres geográficos y su impacto potencial más allá de las fronteras de Estados Unidos.
Una serie de ciberataques contra sistemas digitales de emergencia en Rusia y Ucrania provocó la difusión masiva de falsas alertas sobre supuestos ataques nucleares y amenazas químicas, generando preocupación entre los usuarios de aplicaciones oficiales de seguridad. Los incidentes afectaron plataformas utilizadas para informar a la población sobre situaciones de riesgo, aunque las autoridades aclararon que las advertencias difundidas no correspondían a amenazas reales. Rusia denuncia hackeo de aplicación de emergencias En Rusia, la aplicación móvil del Ministerio de Emergencias fue vulnerada por desconocidos, quienes consiguieron enviar notificaciones que advertían sobre el supuesto lanzamiento de ojivas nucleares contra todas las regiones del país. Según informó el medio independiente ruso Meduza, los mensajes llegaron directamente a los dispositivos de los usuarios de la plataforma. El Ministerio de Emergencias confirmó la intrusión y explicó que los responsables consiguieron realizar un envío masivo de información falsa. Sin embargo, aseguró que el sistema general de alerta a la población no resultó comprometido. Paralelamente, el canal independiente de Telegram Astra reportó un ataque informático contra Beget, uno de los principales proveedores de alojamiento web de Rusia, cuya infraestructura permite operar a más de 700 mil dominios activos. De acuerdo con los reportes recopilados por Down Detector, numerosos usuarios notificaron problemas para acceder a sitios web alojados en los servidores de la compañía. Ucrania también recibe falsas advertencias de radiación En Ucrania se registró un incidente similar que afectó a Air Alert, la aplicación utilizada para informar sobre amenazas aéreas en medio del conflicto militar con Rusia. Los usuarios recibieron advertencias falsas relacionadas con posibles ataques químicos, peligros de radiación e incluso enfrentamientos armados dentro de las ciudades. Entre las notificaciones apareció un mensaje en ruso que anunciaba una supuesta alerta nuclear en todo el territorio ucraniano y mencionaba el lanzamiento de un misil Oreshnik. La Fuerza Aérea de Ucrania reconoció que la aplicación probablemente había sido comprometida e hizo un llamado a la tranquilidad. ¡No hay riesgo de radiación! Mantenga la calma y siga nuestros mensajes en nuestro canal, señaló la institución a través de Telegram. Suspenden notificaciones y descartan filtración de datos personales Los administradores de Air Alert confirmaron posteriormente que terceros habían conseguido intervenir el funcionamiento de la aplicación sin autorización. Como medida preventiva, se desactivaron las notificaciones push y se suspendió temporalmente el servicio mientras los equipos técnicos trabajaban para restablecer su funcionamiento. Los responsables de la plataforma también aseguraron que la aplicación no almacena información personal de los usuarios, por lo que descartaron riesgos asociados a una eventual exposición de esos datos. Asimismo, recomendaron no abrir enlaces incluidos en notificaciones sospechosas y consultar únicamente los canales oficiales para verificar posibles emergencias. Por su parte, el Centro de Comunicaciones Estratégicas de Ucrania, SPRAVDI, atribuyó a Rusia la responsabilidad del ataque informático, aunque la información difundida no permite establecer de manera independiente la autoría de la intrusión. Hackers bielorrusos aseguran haber robado información de Rusia Los incidentes se conocieron después de que un grupo de hackers bielorrusos afirmara haber vulnerado los sistemas del Servicio Federal de Estadísticas de Rusia, conocido como Rosstat. Según los responsables del supuesto ataque, la operación habría comprometido cerca de 25 mil computadores y permitido obtener 23 terabytes de información, incluyendo antecedentes sensibles relacionados con las bajas rusas durante la guerra en Ucrania. Estas afirmaciones no cuentan, en los antecedentes disponibles, con una verificación independiente que permita confirmar el alcance de la presunta filtración. La sucesión de incidentes pone nuevamente de relieve la vulnerabilidad de las plataformas digitales de información pública en países que enfrentan un conflicto militar, especialmente cuando los ataques afectan servicios utilizados para advertir a la ciudadanía sobre situaciones de emergencia.
Argentina evaluaría detener, escoltar y multar al buque mercante chileno Danstar durante su próximo viaje hacia las islas Malvinas, en medio de las tensiones por una nueva ruta comercial entre Punta Arenas y el archipiélago del Atlántico Sur. La información fue publicada por El Mostrador. La embarcación, operada por la naviera Easter Island, tiene 72 metros de eslora y realizaría una travesía de unos 900 kilómetros entre Punta Arenas y Puerto Stanley, también conocido como Puerto Argentino. El recorrido pasaría por el estrecho de Magallanes y tomaría cerca de dos días y medio. Entre los productos que transportaría el Danstar figuran frutas, lácteos, madera, cemento, gas licuado y maquinaria pesada. La puesta en marcha de la conexión está prevista para fines de 2026, aunque todavía no hay una fecha definitiva para el zarpe. La posible ruta marítima generaría preocupación en Argentina por su eventual aporte al abastecimiento del proyecto de explotación de hidrocarburos Sea Lion, ubicado en el norte de las islas, cuya soberanía es disputada por Argentina y Reino Unido. También se ha planteado la posibilidad de que la Armada chilena escolte al Danstar para resguardar su navegación. Sin embargo, hasta ahora no se ha confirmado una decisión operativa en ese sentido. Como antecedente, en abril de 2024 un guardacostas argentino interceptó al remolcador chileno Beagle, de la empresa Ultramar, cuando trasladaba un pesquero taiwanés desde las islas Malvinas hacia Montevideo. El episodio ocurrió en aguas internacionales y motivó un reclamo de Chile. Fuente: Meganoticias
El avión privado que transporta a Flávio Bolsonaro, candidato en la última elección presidencial de Brasil, llegó a Estados Unidos y aterrizó en el Miami Executive Airport. Bolsonaro perdió los comicios frente a Luiz Inácio ‘Lula’ da Silva y habría salido de Brasil tras acusar persecución política. Según la información disponible, fue acogido por Estados Unidos, cuyo presidente es Donald Trump. Antes de llegar a ese país, la aeronave hizo una escala en Ecuador. Fuente: Meganoticias
El primer ministro israelí, Benjamín Netanyahu, ha ordenado el cierre total e indefinido de Cisjordania a partir de este viernes, luego de un ataque a tiros perpetrado por palestinos contra israelíes cerca de Hebrón, en el sur de este territorio ocupado, según informó la oficina del mandatario. He dado instrucciones a las FDI (Fuerzas de Defensa de Israel) y a las fuerzas de seguridad para que procedan de inmediato a cercar la ciudad de Hebrón y se preparen para un cierre total de toda la región de Judea y Samaria (nombres bíblicos de Cisjordania), con efecto a partir de hoy, afirmó Netanyahu en un comunicado publicado en sus canales. No se ha especificado cuánto tiempo durará el cierre, por lo que todavía no está claro su alcance sobre los desplazamientos de la población palestina. El ataque El tiroteo tuvo lugar esta mañana en el cruce de Judea, cerca de Hebrón. Según una fuente militar israelí consultada por EFE, los atacantes llegaron armados con un fusil M16 y una pistola, con los que abrieron fuego contra varios israelíes en el lugar. Los soldados israelíes abatieron a dos de ellos, y el Ejército continúa la búsqueda posibles implicados. Los servicios emergencias israelíes atendieron a cinco heridos: dos en estado crítico, uno con heridas moderadas y otros dos leves trasladados hospitales Jerusalén. Netanyahu elogió a los soldados israelíes intervinieron frenar ataque anunció refuerzo operaciones seguridad nuevas detenciones toda Cisjordania ocupada. Perseguiremos terroristas Hamás envían: cualquier lugar cualquier momento. No tienen dónde esconderse, agregó. En mensaje posterior Ejército israelí informó sus soldados agentes Policía Fronteras habían iniciado operaciones ofensivas ciudad Hebrón quedado acordonada otras zonas Cisjordania. Actualmente fuerzas operan viviendas terroristas sospechosos, sostiene comunicado castrense. Poco después del ataque ocurrido campaña elecciones nacionales programadas próximo martes partido Likud liderado Benjamin Netanyahu , anunció cancelación actos políticos previstos mañana.
El presidente de Estados Unidos, Donald Trump, habría intentado cambiar el nombre del océano Atlántico por océano Trump, según reveló durante un acto de campaña en Carolina del Sur. Trump mencionó que se comunicó con Google para solicitar esta modificación, pero la empresa se habría negado a llevarla a cabo. En sus propias palabras, el mandatario explicó: Llamé a Google Maps, que se portaron de maravilla con lo del lago, y les dije, estoy pensando ahora en el océano Atlántico, ¿pueden encargarse de eso?. Sin embargo, la respuesta recibida fue diferente a la esperada por Trump en comparación con cambios geográficos anteriores en Estados Unidos. La respuesta negativa de Google fue detallada por Trump al relatar: Me respondieron, no, no, no, esta vez no lo haremos. Los océanos son diferentes, señor. Abarcan muchísimos países. Por favor, no nos pida que hagamos eso. Ante esta situación, el presidente indicó que probablemente abandonaría la idea de cambiar el nombre del Atlántico y planteó la posibilidad de modificar el nombre del océano Pacífico a océano estadounidense. Esta anécdota resalta las propuestas de Trump para alterar nombres geográficos, recordando cambios previos como el golfo de México renombrado como golfo de América y el lago Ontario referido como lago América. La historia generó interés en torno a las iniciativas del presidente para modificar nombres geográficos y su impacto potencial más allá de las fronteras de Estados Unidos.